Server Ubuntu di kantor atau rumah perlu diakses lewat SSH dari luar jaringan? Dengan IP Public Full Port S-Network dan WireGuard di Ubuntu, Anda bisa SSH ke 203.0.113.10 dari mana saja tanpa IP publik dari ISP.
203.0.113.10) dengan semua port TCP dan UDP terbuka. Akses dari internet memakai format IP:Port, dan nomor port publik bebas dipilih, boleh sama dengan port aslinya di perangkat.Persiapan
- Layanan IP Public Full Port yang aktif.
- Server Ubuntu 20.04/22.04/24.04 dengan akses
sudo. - OpenSSH Server sudah terpasang:
sudo apt install openssh-server -y. - Client SSH di komputer Anda (Terminal, PowerShell, atau PuTTY).
1. Buat Akun VPN dan Ambil Konfigurasi
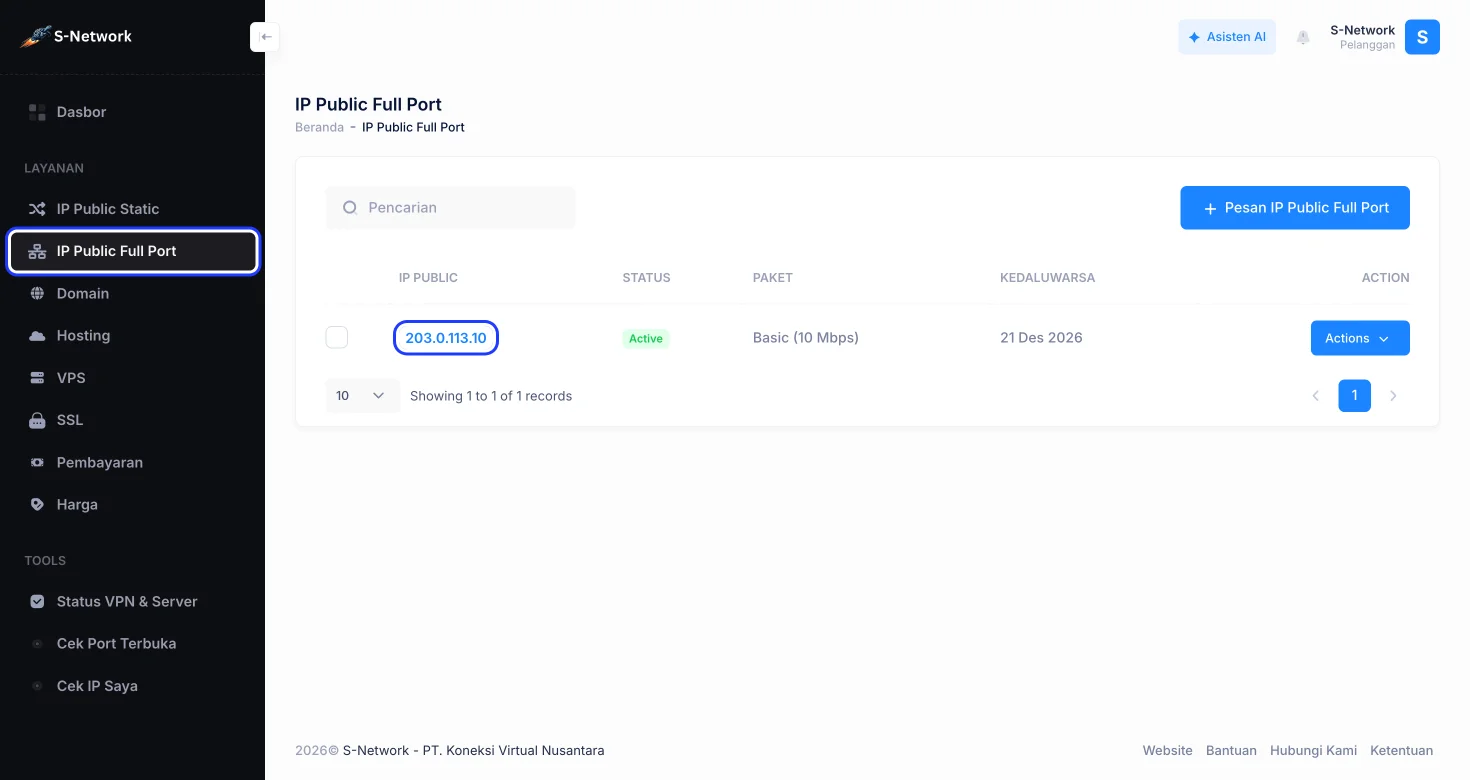
Buka layanan IP Public Full Port
Login ke dashboard S-Network, pilih menu IP Public Full Port di sidebar, lalu klik IP publik layanan Anda (contoh 203.0.113.10).
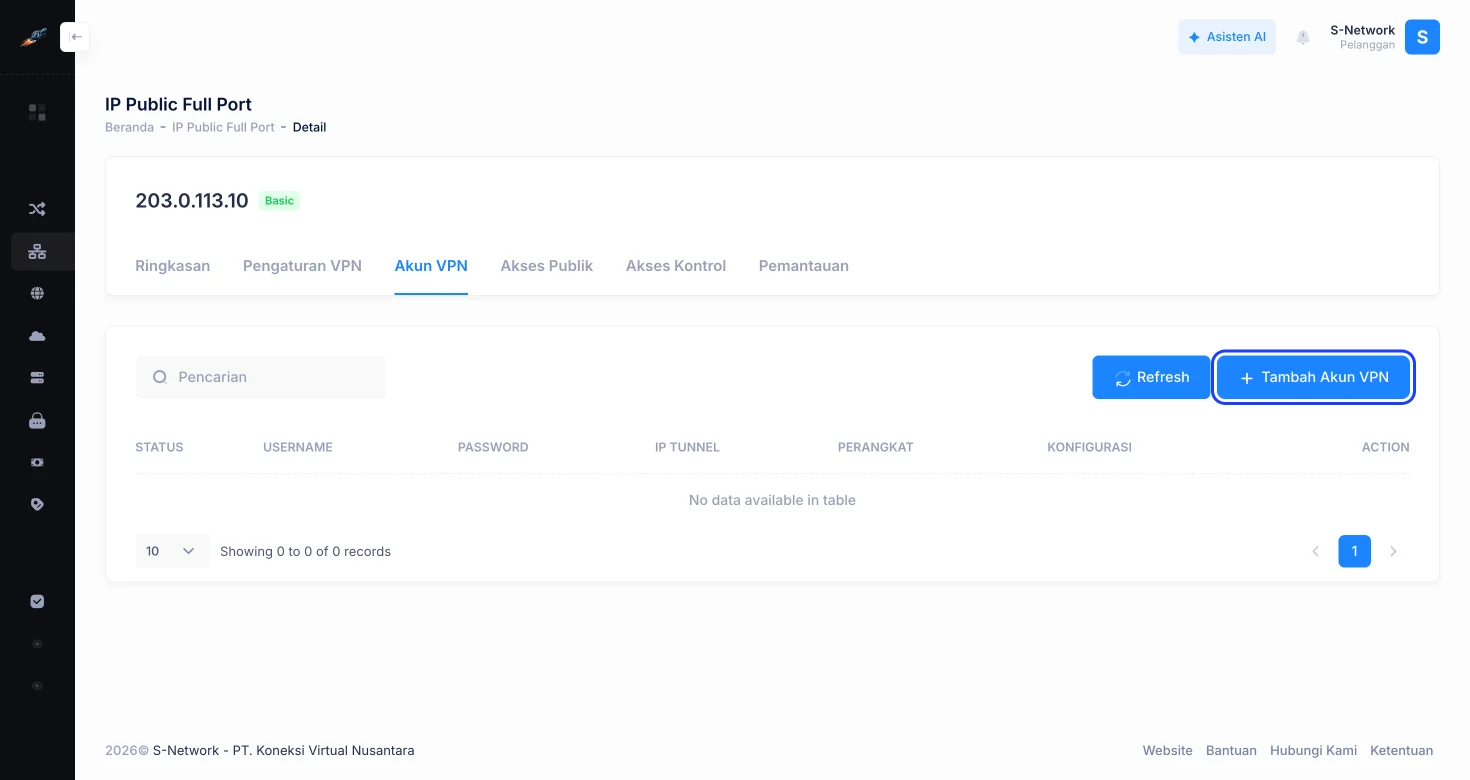
Buat akun VPN untuk Linux
Pilih tab Akun VPN, lalu klik Tambah Akun VPN.
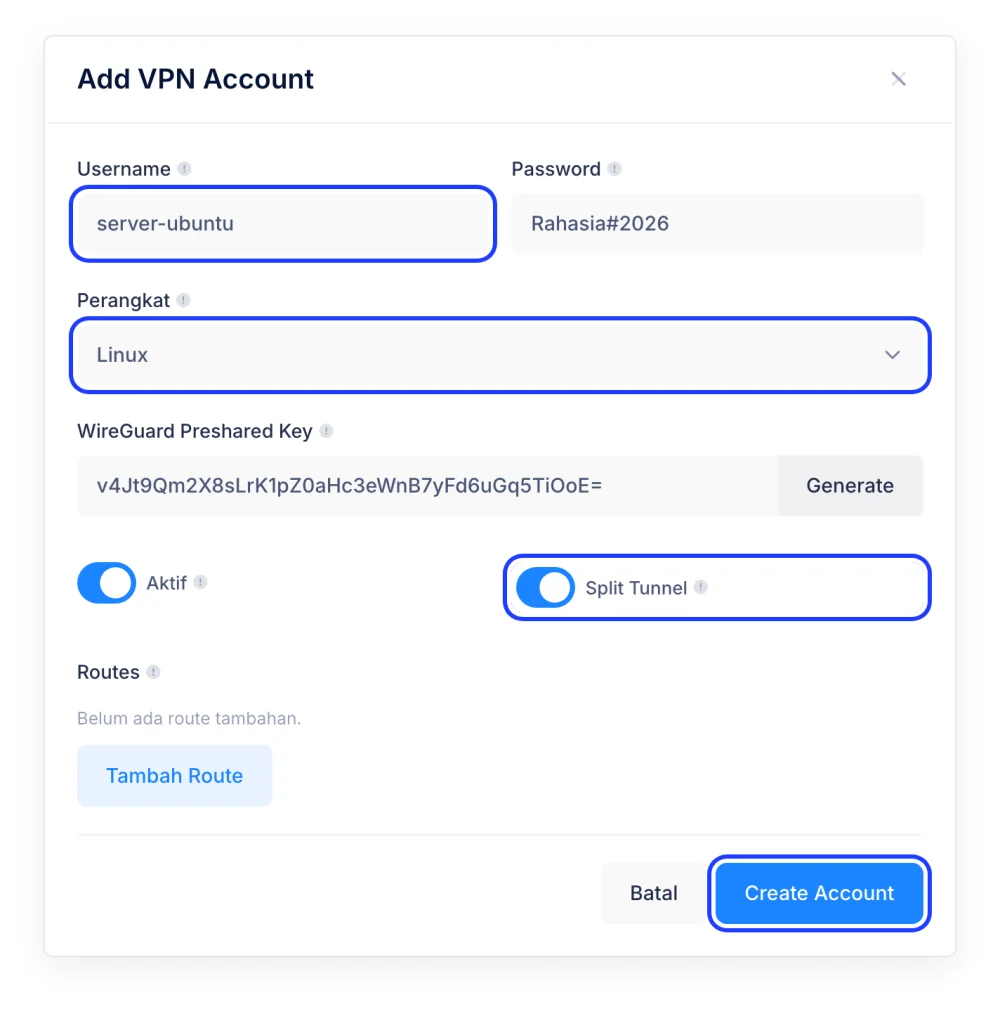
Isi Username dan Password (contoh server-ubuntu), lalu ubah Perangkat menjadi Linux. Biarkan Split Tunnel aktif agar hanya trafik VPN yang lewat tunnel, sedangkan internet perangkat tetap memakai ISP. Klik Create Account.
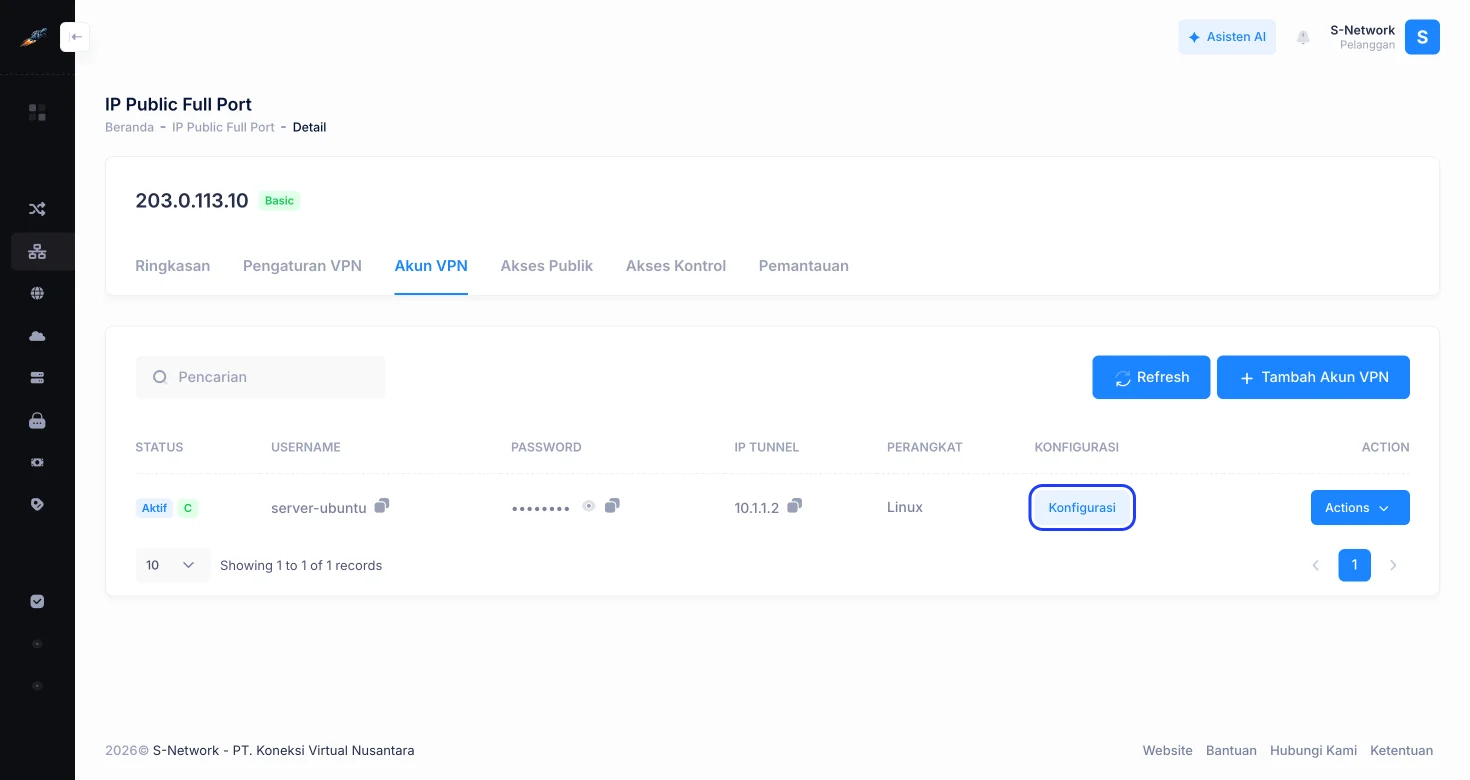
Ambil konfigurasi WireGuard
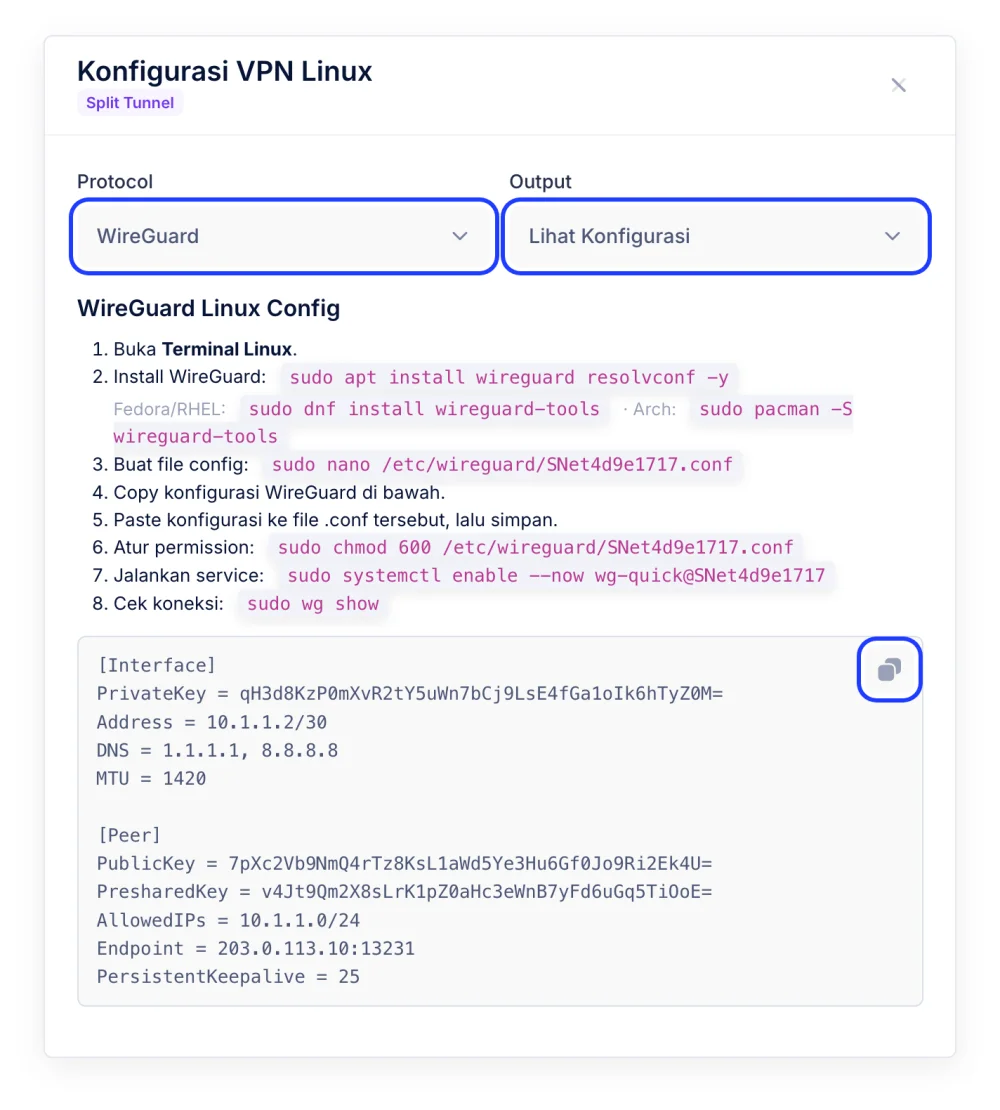
Pada tab Akun VPN, klik tombol Konfigurasi di baris akun server-ubuntu.
Pilih Protocol WireGuard dan Output Lihat Konfigurasi. Klik ikon Copy di kanan atas kotak konfigurasi untuk menyalinnya.
2. Pasang WireGuard di Linux
Install WireGuard di Ubuntu
sudo apt update
sudo apt install wireguard resolvconf -yBuat file konfigurasi
Buat file konfigurasi dengan nama yang sama seperti di dashboard, lalu tempel konfigurasi yang sudah disalin. Simpan dengan Ctrl + O, Enter, lalu keluar dengan Ctrl + X.
sudo nano /etc/wireguard/SNet4d9e1717.conf
sudo chmod 600 /etc/wireguard/SNet4d9e1717.confJalankan dan aktifkan saat boot
sudo systemctl enable --now wg-quick@SNet4d9e1717
sudo wg show
Perintah sudo wg show harus menampilkan latest handshake dan transfer yang bertambah. Dengan enable, tunnel otomatis tersambung lagi setelah server restart.
3. Buat Akses Publik
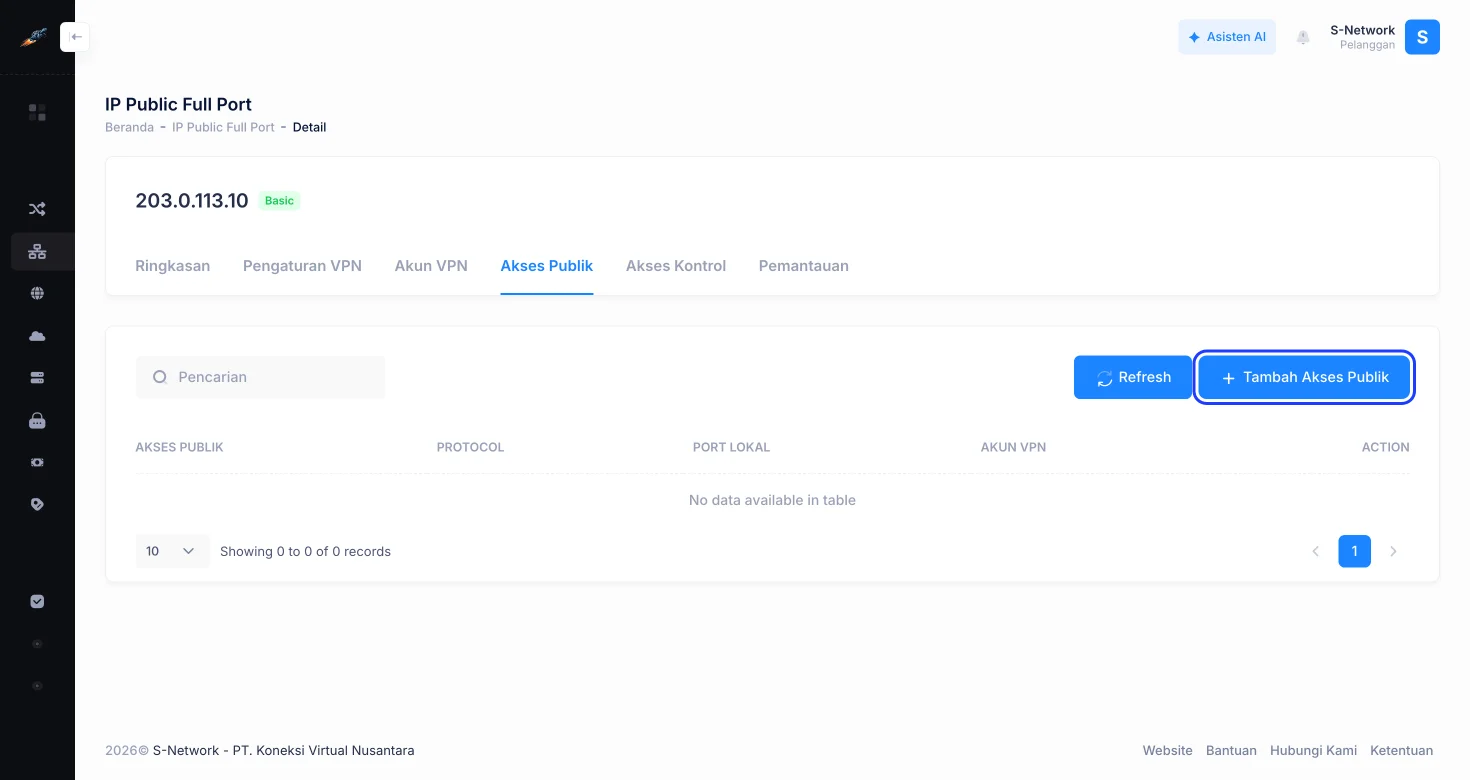
Buka tab Akses Publik
Buka tab Akses Publik, lalu klik Tambah Akses Publik.
Isi port dan akun VPN
Pilih Protocol TCP, isi Public Port 2230, pilih VPN Account server-ubuntu, dan Local Port 22. Klik Simpan.
22 karena semua port terbuka, tetapi port 22 paling sering dipindai bot. Memakai port lain seperti 2230 mengurangi percobaan login otomatis.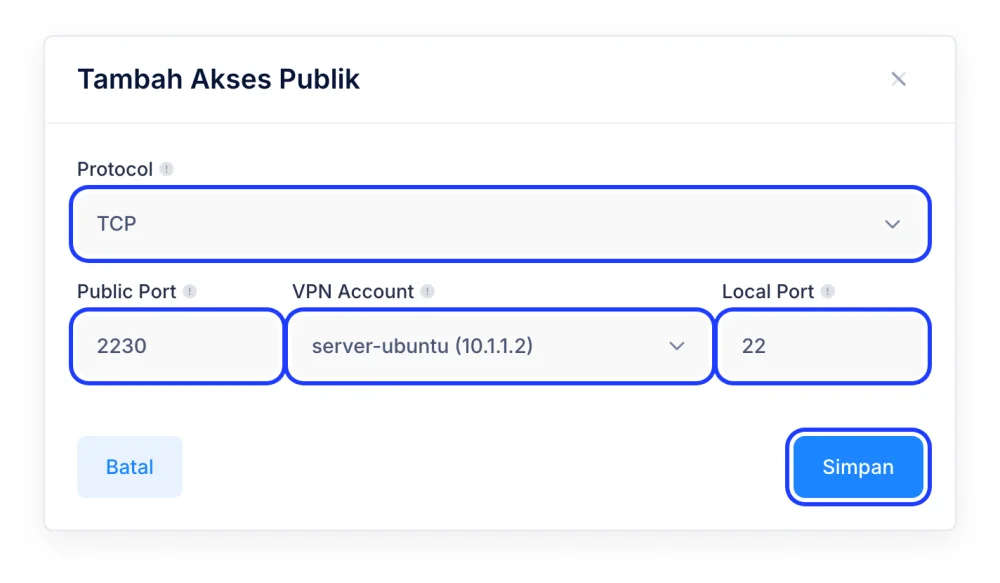
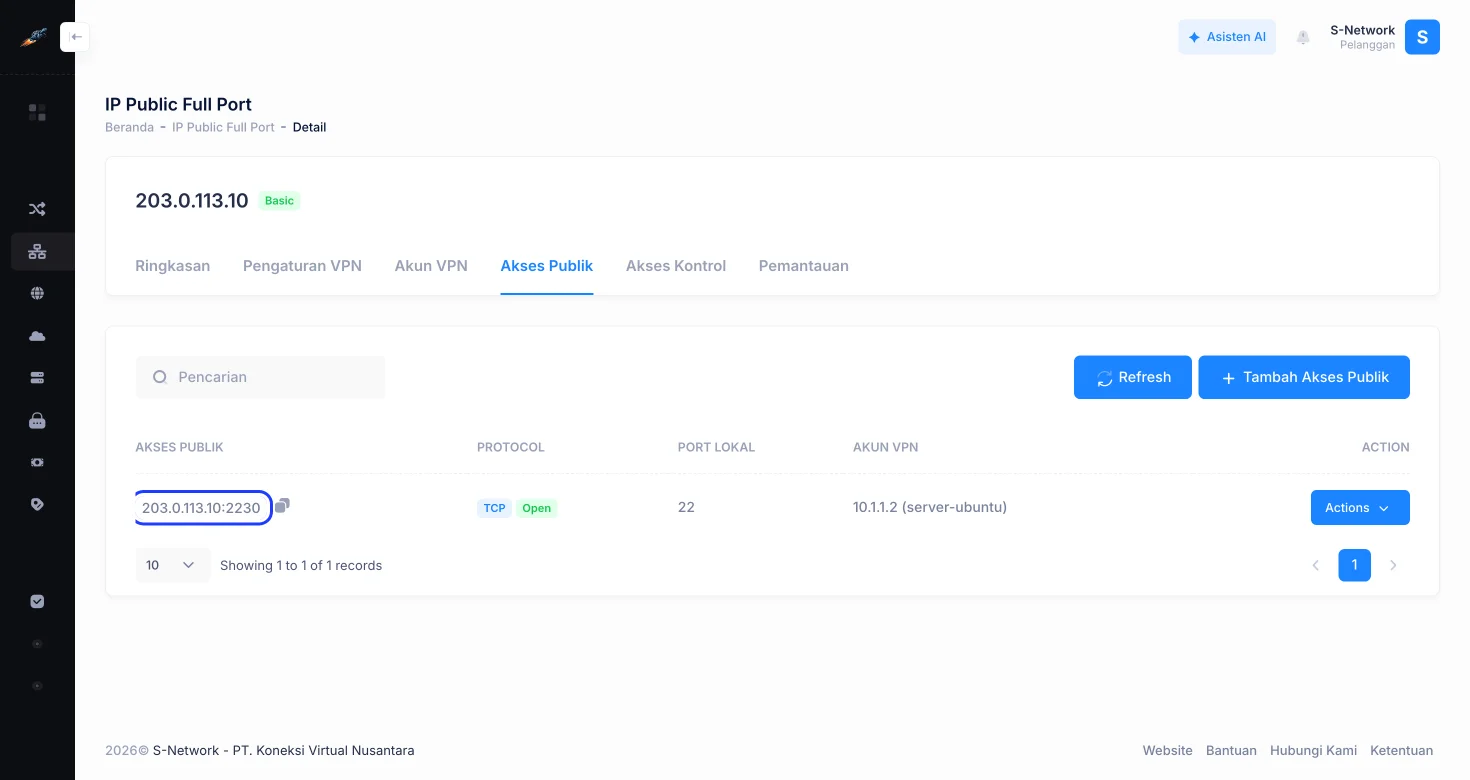
Cek alamat akses publik
Klik Simpan. Baris baru muncul di tabel Akses Publik dengan alamat 203.0.113.10:2230. Klik ikon salin di sebelahnya untuk menyalin alamat tersebut.
4. Izinkan SSH di UFW
Jika UFW aktif di Ubuntu, pastikan SSH diizinkan:
sudo ufw allow 22/tcp
sudo ufw status
5. SSH dari Luar Jaringan
Dari komputer di jaringan lain, jalankan:
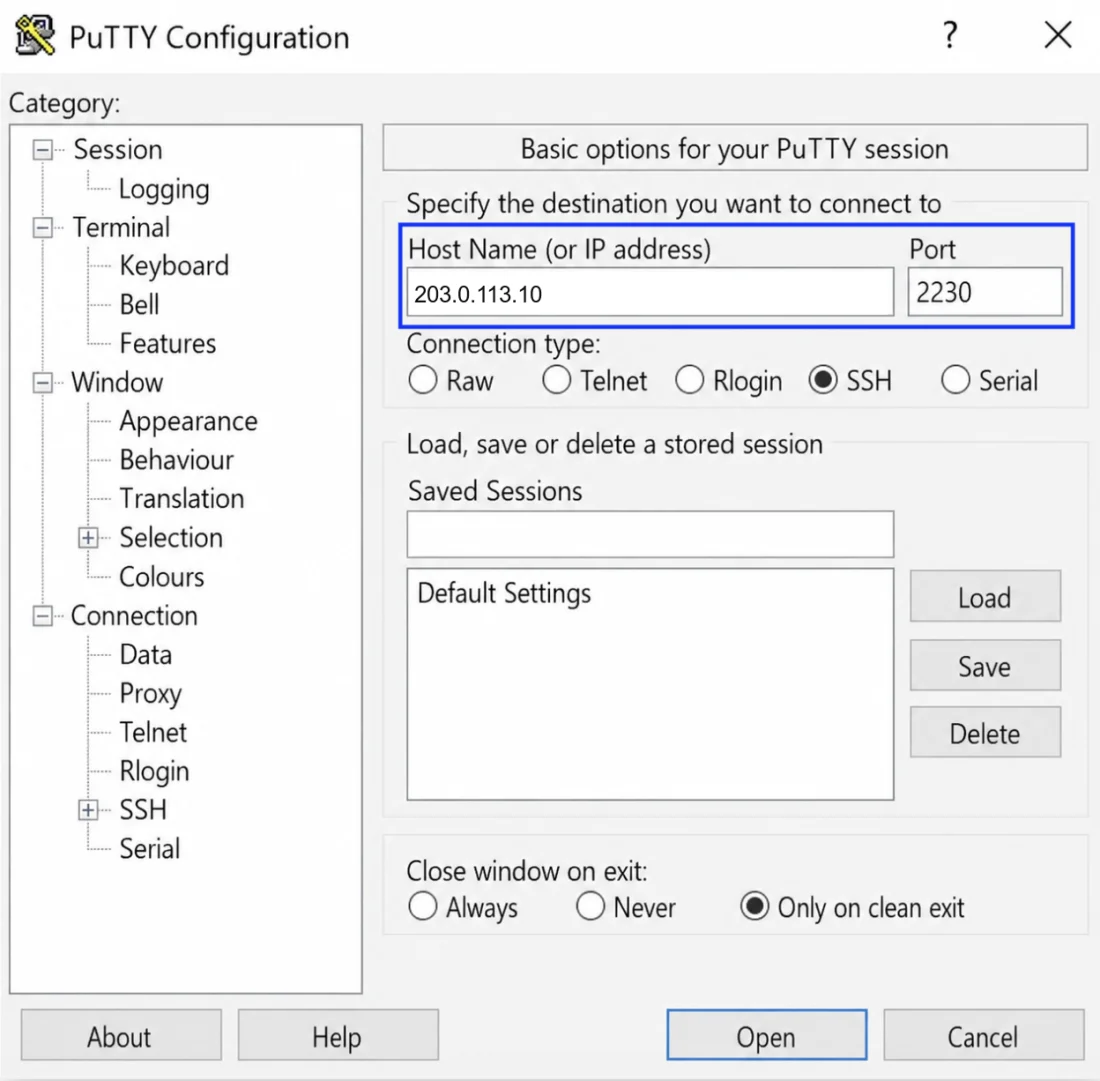
ssh -p 2230 user@203.0.113.10Jika memakai PuTTY, isi Host Name dengan IP publik dan Port dengan Public Port, lalu klik Open.
Tips Keamanan
- Login dengan SSH key dan matikan login password (
PasswordAuthentication no). - Matikan login root (
PermitRootLogin no). - Pasang
fail2banuntuk memblokir percobaan login berulang. - Batasi siapa yang boleh mengakses lewat tab Akses Kontrol (whitelist IP kantor atau IP teknisi).
- Nonaktifkan atau hapus Akses Publik saat tidak dipakai.
Troubleshooting
Connection timed out
- Cek
sudo wg showdi Ubuntu: harus ada latest handshake. - Pastikan VPN Account di Akses Publik adalah
server-ubuntu. - Cek dari komputer lain:
nc -zv 203.0.113.10 2230.
Connection refused
- SSH belum berjalan:
sudo systemctl status ssh. - Local Port tidak sesuai port SSH di
/etc/ssh/sshd_config.
Tunnel putus setelah reboot
Aktifkan service saat boot: sudo systemctl enable wg-quick@SNet4d9e1717.
Panduan Terkait
Pertanyaan yang Sering Diajukan
Apakah bisa memakai port 22 langsung?
Bisa, semua port di IP Public Full Port terbuka. Namun port non-standar mengurangi serangan bot.
Apakah bisa untuk beberapa server?
Bisa. Buat akun VPN per server dan Akses Publik dengan Public Port berbeda, misalnya 2230, 2231, 2232.
Apakah bisa juga untuk web server di Ubuntu?
Bisa. Tambahkan Akses Publik TCP, misalnya Public Port 8080 ke Local Port 80. Untuk domain dan HTTPS gunakan Akses Publik HTTP/HTTPS (minimal Paket Pro).
Bagaimana jika ingin semua port Ubuntu terbuka?
Gunakan Protocol All TCP di Tambah Akses Publik. Semua port TCP diteruskan ke akun VPN tersebut, jadi pastikan firewall Ubuntu sudah ketat.
SSH ke Server dari Mana Saja
IP publik khusus dengan semua port terbuka untuk server Linux, SSH, web dan database Anda.