Punya MikroTik di kantor pusat dan cabang, atau di rumah dan gudang, lalu ingin keduanya saling terhubung? Dengan fitur Site to Site di layanan IP Public Full Port S-Network, dua MikroTik di lokasi berbeda bisa saling akses lewat VPN hanya dengan beberapa klik, tanpa IP publik dari ISP.
Panduan ini memakai contoh Routed LAN: laptop di LAN cabang bisa di-ping dari LAN pusat. Langkahnya sama untuk dua mode lain, Antar Router dan EoIP. Penjelasan Routed LAN yang lebih detail ada di panduan Routed LAN Full Port.
Cara kerjanya
Setiap MikroTik terhubung ke server VPN layanan Full Port Anda dan mendapat IP VPN, misalnya 10.1.1.2 dan 10.1.1.6. Saat Site to Site diaktifkan, dashboard mengizinkan kedua MikroTik saling berkomunikasi tanpa NAT, lalu memasang route dan firewall di kedua router secara otomatis.
Pilih Mode Site to Site
| Mode | Cocok untuk |
|---|---|
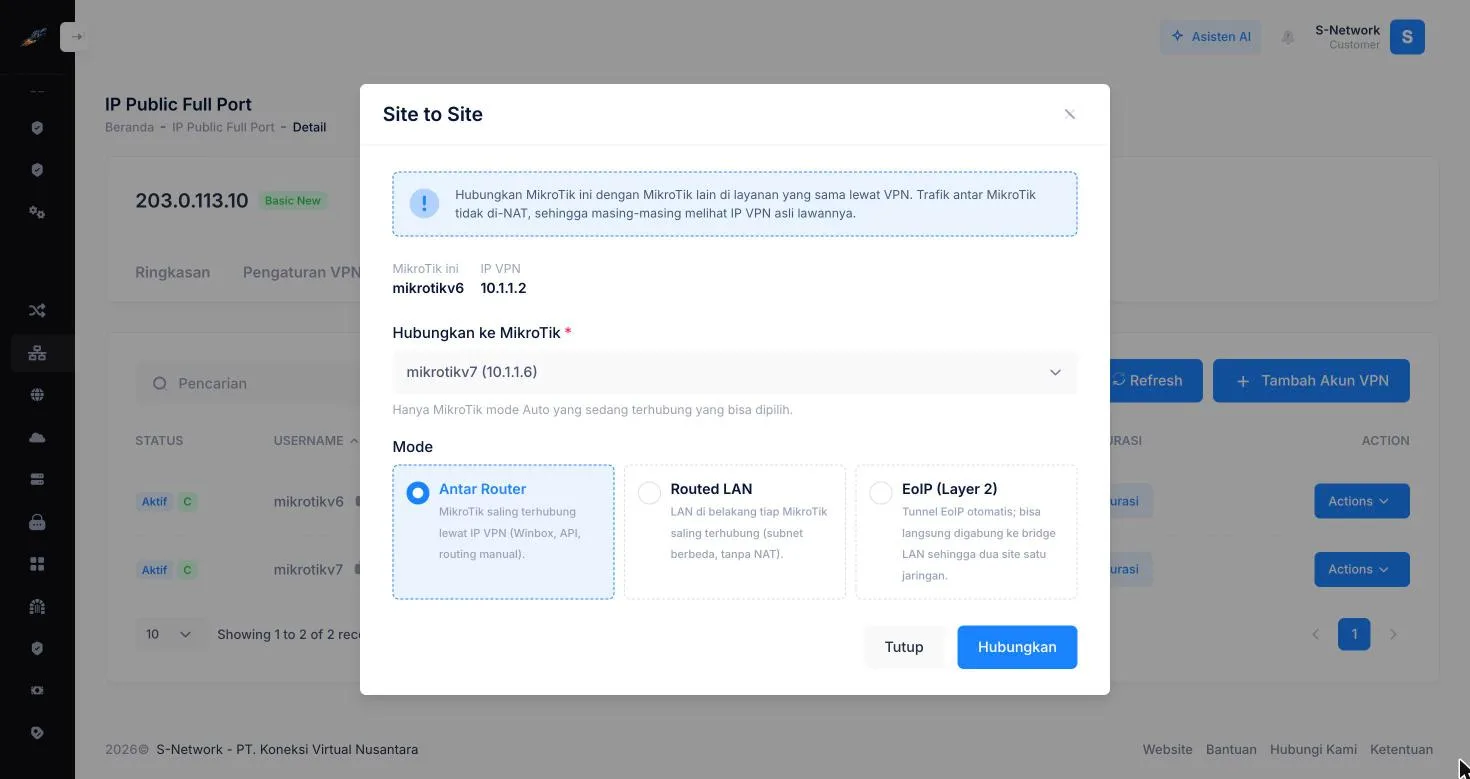
| Antar Router (default) | Kedua MikroTik saling akses lewat IP VPN: Winbox, API, ping, backup, atau routing yang Anda atur sendiri |
| Routed LAN | Perangkat di LAN kedua lokasi (subnet berbeda) saling akses, route dibuat otomatis |
| EoIP (Layer 2) | Kedua lokasi digabung menjadi satu subnet / satu LAN lewat bridge |
Persiapan
- Layanan IP Public Full Port S-Network yang aktif.
- Dua MikroTik (RouterOS v6 atau v7) di lokasi berbeda yang sama-sama bisa akses internet dan bisa dibuka lewat Winbox.
- Dua akun VPN di layanan yang sama, masing-masing dengan Perangkat MikroTik.
- Untuk Routed LAN: subnet LAN tiap lokasi berbeda, misalnya 10.5.50.0/24 dan 192.168.2.0/24, dan perangkat di LAN memakai MikroTik sebagai gateway.
Cara Menghubungkan Dua MikroTik dengan Site to Site
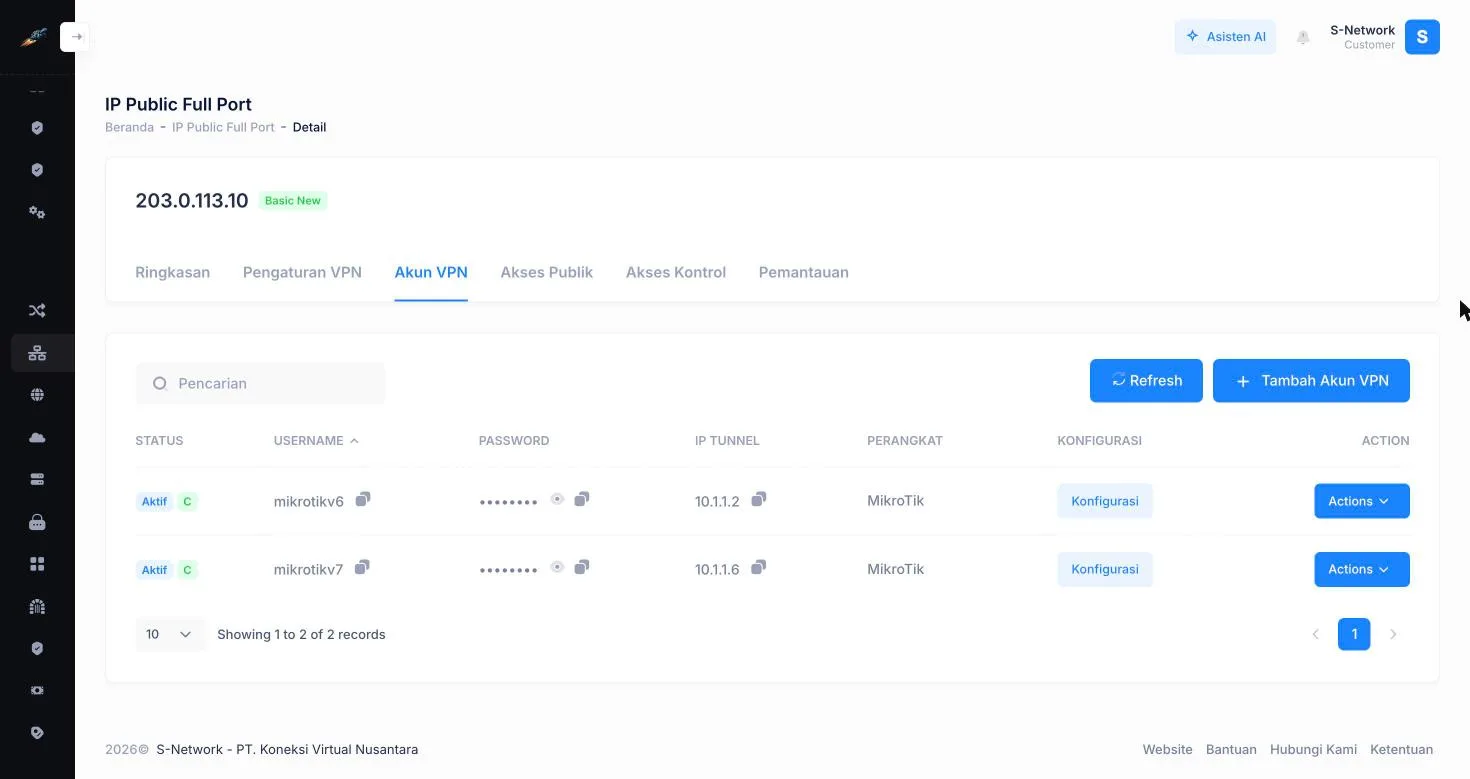
Buka tab Akun VPN
Masuk ke dashboard S-Network, pilih menu IP Public Full Port, klik layanan Anda, lalu buka tab Akun VPN. Siapkan dua akun dengan Perangkat MikroTik, satu untuk tiap lokasi.
Belum ada akun MikroTik?
Klik Tambah Akun VPN, isi username dan password, lalu pilih Perangkat MikroTik. Akun lama dengan Perangkat lain bisa diubah lewat Actions → Ubah.
Hubungkan kedua MikroTik dengan mode Auto
Klik Konfigurasi pada akun MikroTik. Pastikan Protocol MikroTik Managed (otomatis), salin script, lalu paste di New Terminal Winbox dan tekan Enter. Setelah script selesai, klik Test Koneksi MikroTik sampai muncul nama router, versi RouterOS dan board.
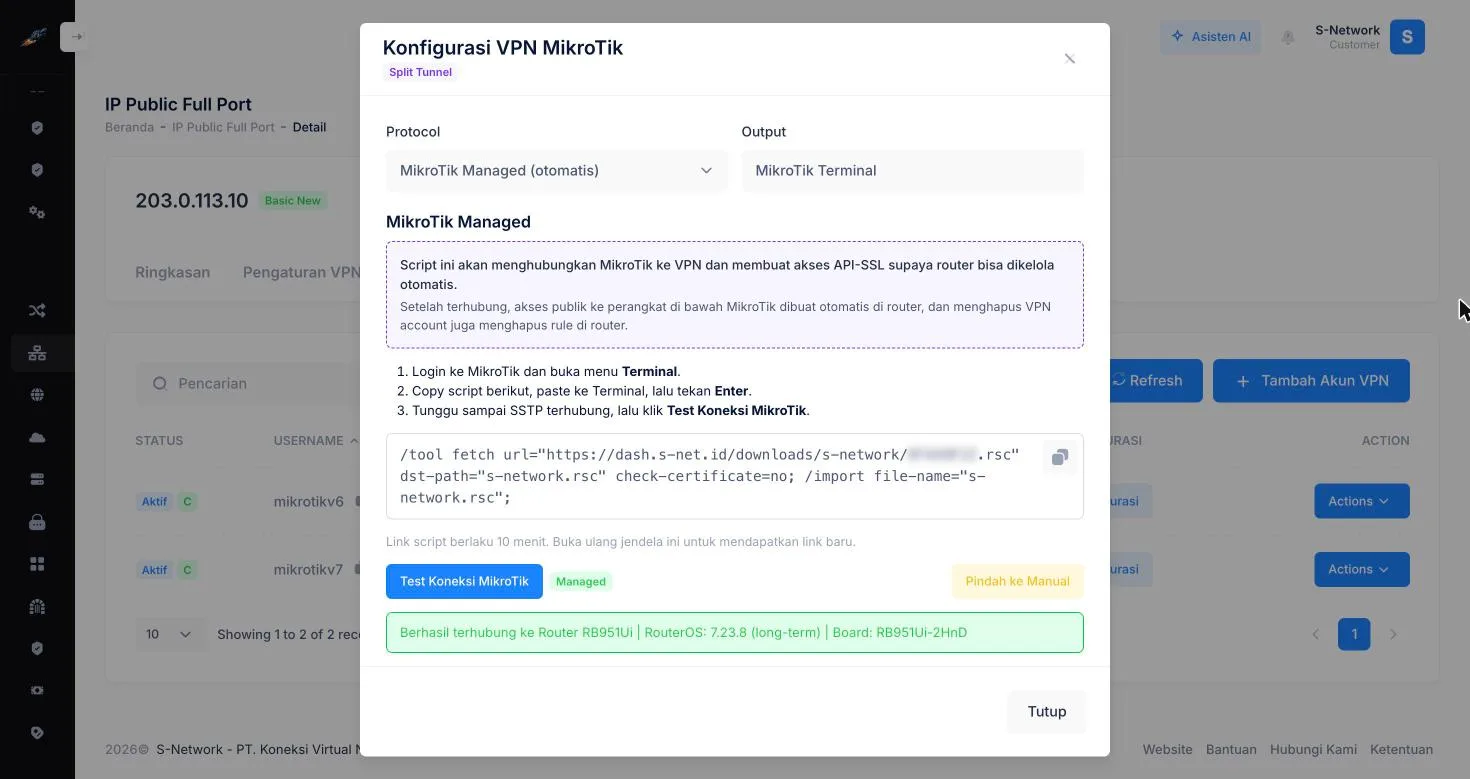
Ulangi untuk MikroTik di lokasi kedua. Kedua akun kini bertanda C (Connected) di tab Akun VPN. Mode Auto dibutuhkan karena dashboard memasang route dan firewall langsung di router.
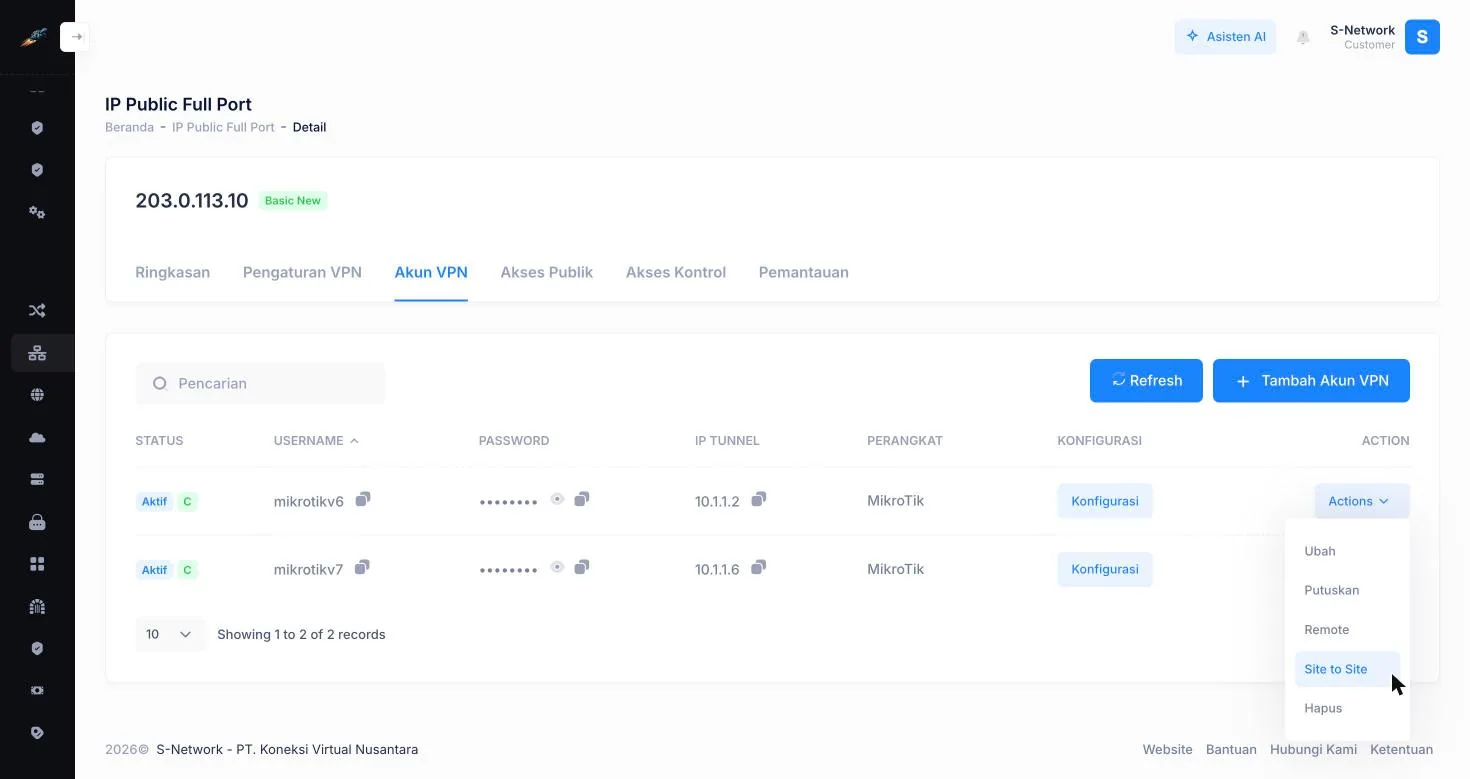
Buka menu Site to Site
Pada salah satu akun MikroTik, klik Actions lalu Site to Site.
Pilih MikroTik tujuan dan mode
Di kolom Hubungkan ke MikroTik, pilih MikroTik di lokasi lain. Hanya MikroTik mode Auto yang sedang terhubung yang bisa dipilih. Lalu pilih mode sesuai kebutuhan.
Isi subnet LAN (mode Routed LAN)
Pada mode Routed LAN, dashboard membaca IP di kedua MikroTik dan mengisi subnet LAN otomatis. Periksa isiannya sebelum lanjut.
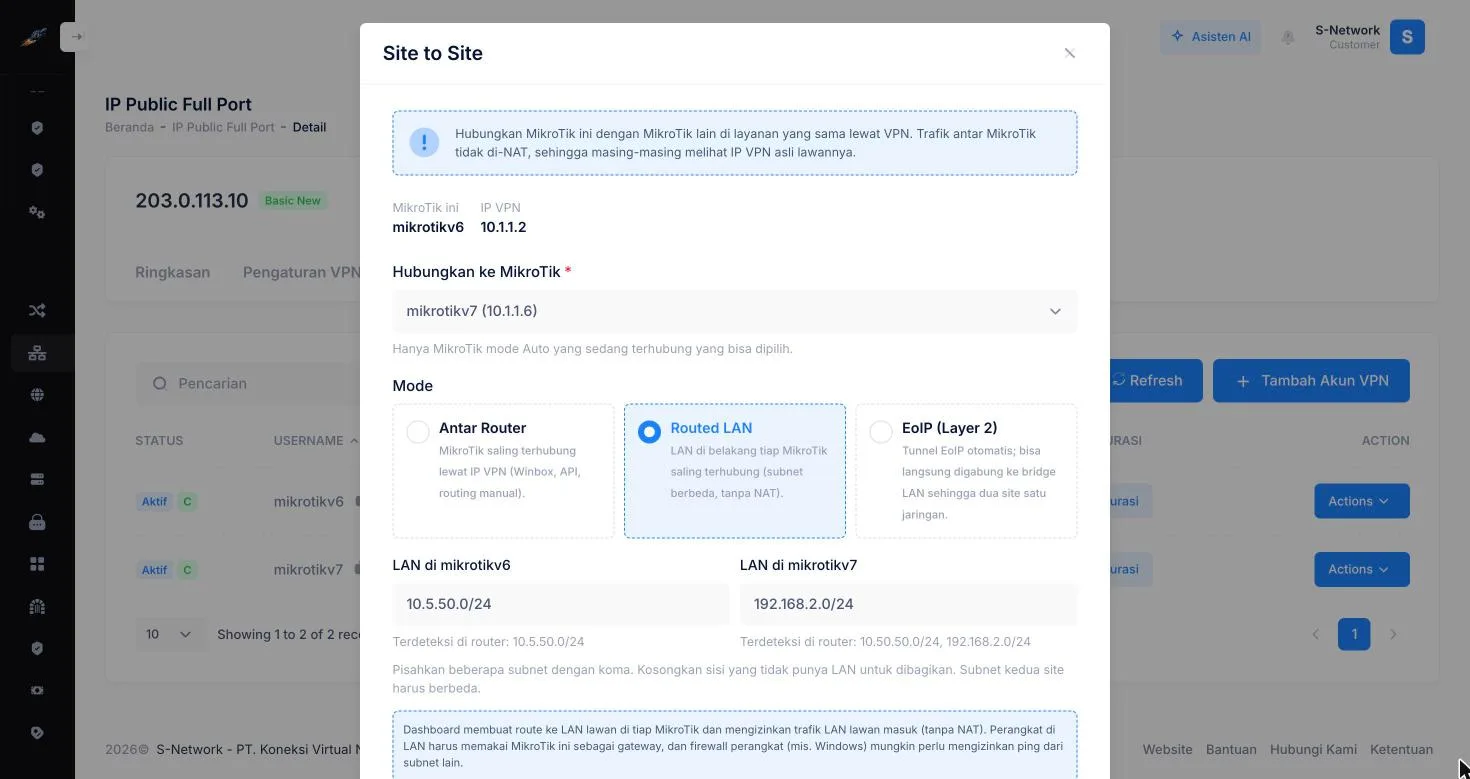
- Hapus subnet yang tidak ingin dibagikan. Pada contoh, router cabang juga punya jaringan hotspot
10.50.50.0/24, jadi hanya192.168.2.0/24yang diisi. - Beberapa subnet dipisahkan koma, misalnya
192.168.2.0/24, 192.168.20.0/24. - Dashboard menolak subnet yang bukan IP private, saling tumpang tindih, atau bentrok dengan network VPN layanan (bawaan
10.1.1.0/24).
Klik Hubungkan
Klik Hubungkan dan tunggu sekitar 10–20 detik. Link tampil di bagian Terhubung ke dengan mode, subnet kedua lokasi, status Aktif, dan hasil ping antar MikroTik.
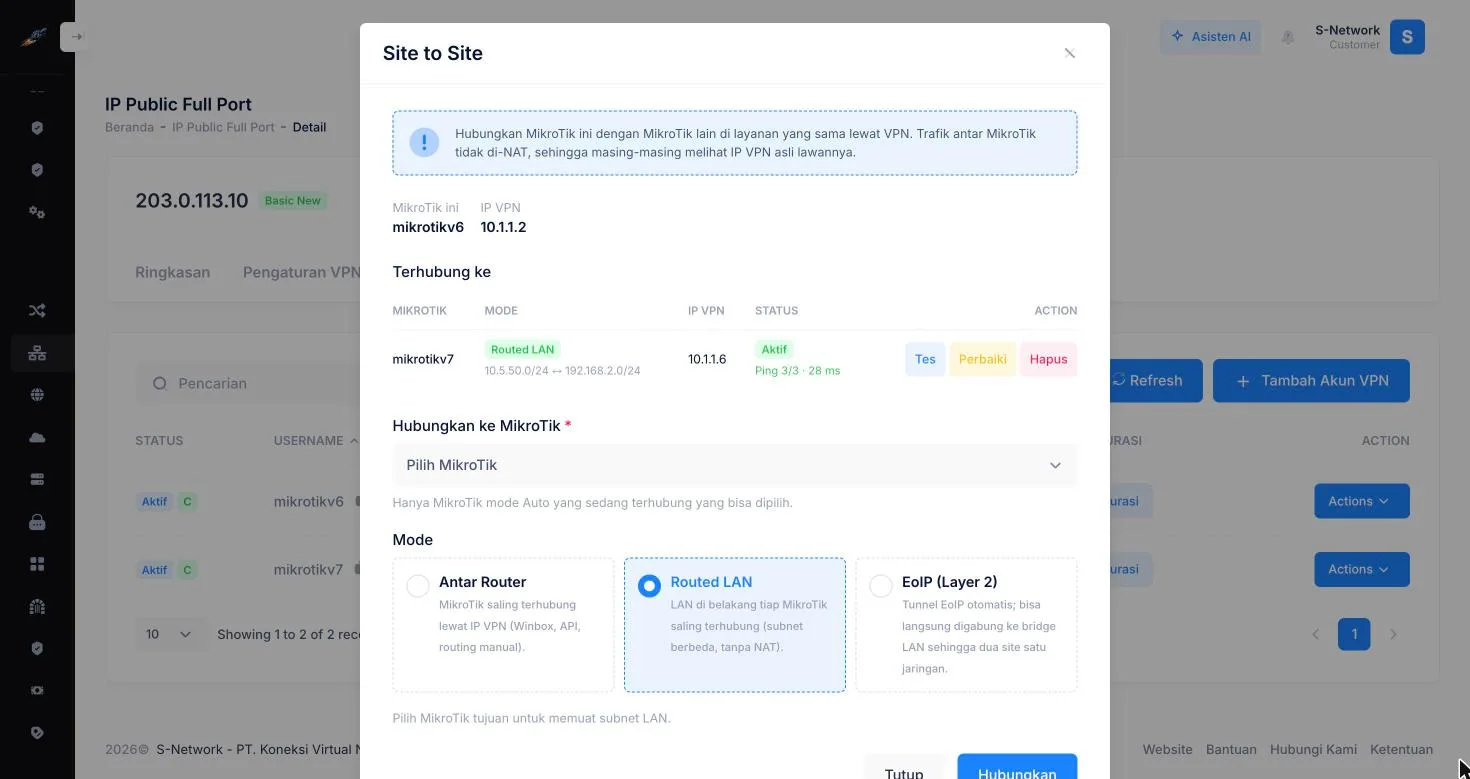
- Tes: ping ulang antar MikroTik kapan saja.
- Perbaiki: pasang ulang semua aturan, misalnya setelah router di-reset atau script dijalankan ulang.
- Hapus: memutus Site to Site dan membersihkan aturan di server dan kedua router.
Uji dari LAN
Dari New Terminal MikroTik pusat, ping perangkat di LAN cabang dengan sumber IP LAN pusat:
/ping 192.168.2.254 src-address=10.5.50.1 count=4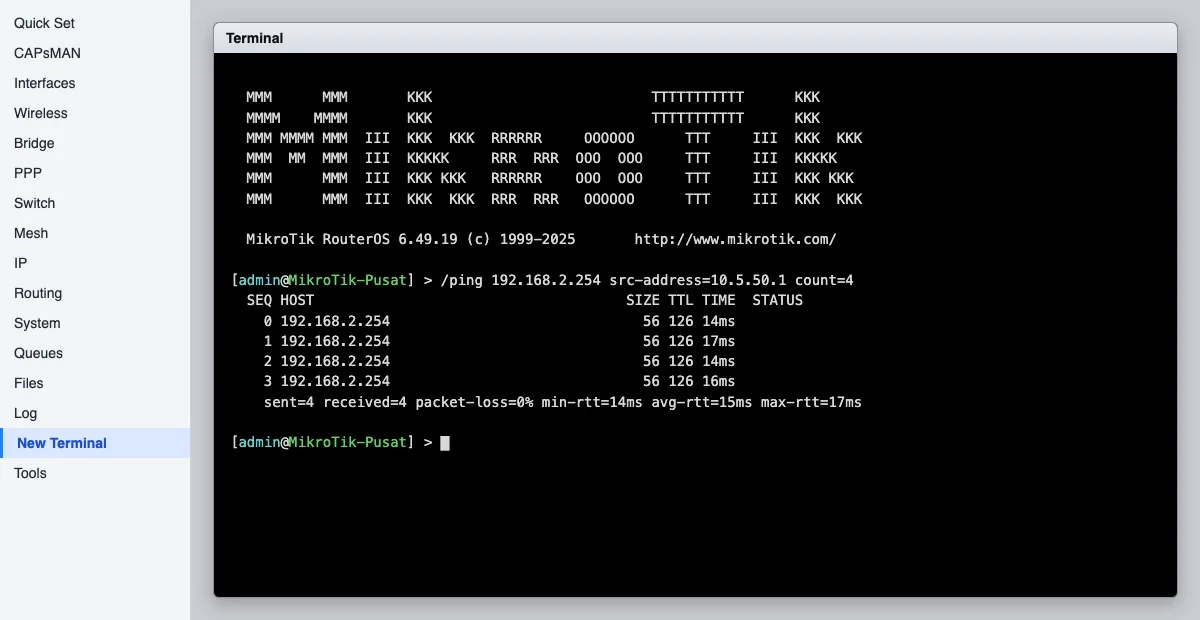
Dari komputer di LAN, cukup ping 10.5.50.1 di Command Prompt. Gunakan tracert -d 10.5.50.1 untuk melihat jalurnya: MikroTik lokal, IP VPN MikroTik lawan, lalu perangkat tujuan.
Memakai Mode Antar Router atau EoIP
Antar Router: pada langkah 4 biarkan mode bawaan, lalu klik Hubungkan. Setelah aktif, MikroTik pusat bisa membuka Winbox, API, atau mengirim backup ke IP VPN MikroTik cabang (contoh 10.1.1.6), dan sebaliknya. Langkah lengkapnya ada di panduan Antar Router Full Port.
EoIP (Layer 2): pilih mode EoIP, lalu pilih bridge LAN di masing-masing MikroTik. Biarkan Blok DHCP lewat EoIP tercentang agar DHCP server dua lokasi tidak saling bentrok. Pilih Jangan masukkan ke bridge bila Anda ingin mengatur interface EoIP sendiri. Penjelasan lengkapnya ada di panduan EoIP Full Port.
Untuk pindah mode, buka lagi Site to Site, pilih MikroTik yang sama, pilih mode lain, lalu klik Hubungkan. Aturan mode lama dibersihkan otomatis.
Yang Dibuat Otomatis
| Lokasi | Item | Keterangan |
|---|---|---|
| Server VPN layanan | Address-list, NAT accept, dan (Routed LAN) routing khusus pasangan | Trafik antar MikroTik tidak di-NAT, tiap router melihat IP asli lawannya |
| Tiap MikroTik | Route ke IP VPN lawan, comment S-Network peer … | Hanya satu IP (/32), sehingga tidak bentrok dengan LAN Anda |
| Tiap MikroTik (Routed LAN) | Route, NAT accept, filter forward, comment S-Network lan … | Route ke LAN lawan dan izin trafik LAN lawan masuk tanpa NAT |
| Tiap MikroTik (EoIP) | Interface snet-eoip-…, bridge port, filter DHCP, comment S-Network eoip … | Tunnel Layer 2 antar IP VPN kedua router |
Saat link dihapus, akun VPN dihapus, atau layanan berakhir, semua item di atas ikut dibersihkan.
Tips Keamanan
Bagikan subnet seperlunya
Jangan ikutkan jaringan hotspot atau WiFi tamu agar tamu tidak bisa mengakses perangkat di lokasi lain.
Batasi service router
Setelah terhubung, Winbox, SSH dan API bisa dijangkau dari IP VPN lawan. Matikan service yang tidak dipakai dan isi Available From di IP → Services.
Hapus saat tidak dipakai
Klik Hapus pada link bila koneksi antar lokasi sudah tidak dibutuhkan.
Site to Site Tidak Jalan? Cek Bagian Ini
| Gejala | Solusi |
|---|---|
| Muncul pesan "MikroTik belum terhubung menggunakan mode Auto" | Jalankan script MikroTik Managed dari tombol Konfigurasi, klik Test Koneksi MikroTik, lalu buka lagi Site to Site. |
| MikroTik tujuan tidak bisa dipilih | MikroTik tersebut belum mode Auto atau sedang tidak terhubung. Pastikan akun bertanda C di tab Akun VPN. |
| Ping antar MikroTik berhasil, tapi perangkat LAN tidak bisa di-ping | Gateway perangkat harus IP MikroTik di LAN tersebut. Cek IP → DHCP Server → Networks, kolom Gateway, lalu sambungkan ulang perangkat. |
| Komputer Windows tidak membalas ping | Windows Firewall menolak ping dari subnet lain. Izinkan aturan File and Printer Sharing (Echo Request – ICMPv4-In). |
| Subnet ditolak dashboard | Gunakan format CIDR, IP private, tidak tumpang tindih antar lokasi, dan di luar network VPN layanan. |
| Status Gagal setelah router di-reset | Jalankan ulang script mode Auto di router tersebut, lalu klik Perbaiki pada link. |
Pertanyaan yang Sering Diajukan
Apakah perlu IP publik dari ISP di salah satu lokasi?
Tidak. Kedua MikroTik cukup terhubung ke VPN layanan IP Public Full Port S-Network.
Apakah trafik antar lokasi di-NAT?
Tidak. Tiap MikroTik dan perangkat LAN melihat IP asli lawannya, sehingga log dan pembatasan akses berbasis IP tetap akurat.
Apakah bisa menghubungkan MikroTik dari layanan Full Port yang berbeda?
Belum. Site to Site menghubungkan akun MikroTik di dalam satu layanan Full Port yang sama.
Apakah bisa lebih dari dua lokasi?
Bisa. Buat Site to Site untuk setiap pasangan MikroTik yang perlu saling terhubung.
Apakah akses publik Full Port tetap berjalan?
Tetap. Site to Site hanya menambah jalur antar MikroTik dan tidak mengubah akses publik di tab Akses Publik.
Apakah bisa dipakai di RouterOS v6 dan v7?
Bisa. Ketiga mode sudah diuji di RouterOS 6.49 dan 7.23.
Panduan Terkait
Hubungkan MikroTik Kantor Pusat dan Cabang Tanpa IP Publik dari ISP
Satu IP publik untuk semua port, ditambah Site to Site antar MikroTik yang diatur otomatis dari dashboard.