Punya dua lokasi, misalnya kantor pusat dan cabang, lalu ingin perangkat di kedua tempat berada di satu jaringan yang sama seolah tersambung satu kabel? Printer, NVR CCTV, server lokal, sampai perangkat yang saling mencari lewat broadcast bisa langsung terlihat dari lokasi lain.
Dengan fitur Site to Site mode EoIP di layanan IP Public Static S-Network, tunnel EoIP antar dua MikroTik dibuat otomatis dari dashboard, walaupun kedua ISP tidak memberi IP publik.
Cara kerjanya
Kedua MikroTik terhubung ke server S-Network lewat VPN dan masing-masing punya IP VPN (misal 10.36.8.2 dan 10.36.8.6). Dashboard membuat interface EoIP di kedua MikroTik yang saling mengarah ke IP VPN lawan. Interface ini bisa langsung dimasukkan ke bridge LAN sehingga dua lokasi menjadi satu segmen jaringan (Layer 2).
EoIP atau Routed LAN?
Pakai EoIP bila kedua lokasi harus berada di subnet yang sama. Bila tiap lokasi punya subnet sendiri dan cukup saling akses, pakai Routed LAN yang lebih ringan karena tidak membawa broadcast antar lokasi.
Persiapan Sebelum Membuat EoIP
- Layanan IP Public Static (All In One) S-Network yang aktif.
- Dua MikroTik (RouterOS v6 atau v7) di lokasi berbeda yang sama-sama bisa akses internet, dan bisa dibuka lewat Winbox.
- Sisa kuota akun VPN di layanan cukup untuk dua akun baru, satu untuk tiap MikroTik (atau pakai akun yang sudah ada).
- Bila ingin menggabungkan LAN lewat bridge: kedua lokasi memakai subnet LAN yang sama dan tidak ada IP yang bentrok, termasuk IP router dan range DHCP.
Cara Membuat Site to Site EoIP antar MikroTik
Langkah 1–4 menyiapkan akun VPN dan menghubungkan kedua MikroTik ke VPN S-Network. Jika kedua MikroTik sudah terhubung memakai script dari tombol Konfigurasi (Protocol MikroTik Managed), langsung lanjut ke langkah 5.
Buat dua akun VPN dengan Perangkat MikroTik
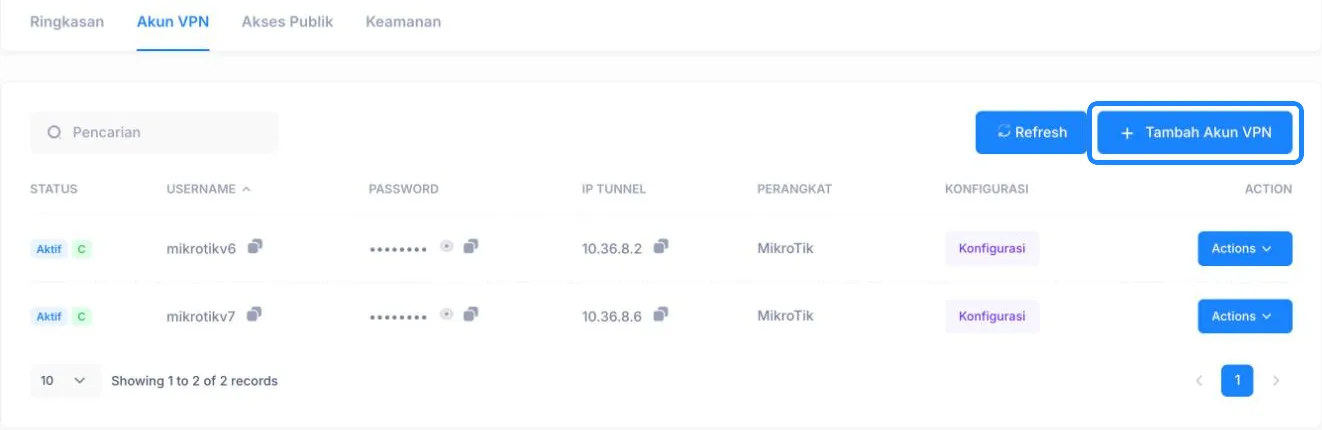
Masuk ke dashboard S-Network, pilih menu IP Public Static, klik nama layanan, lalu buka tab Akun VPN. Klik Tambah Akun VPN.
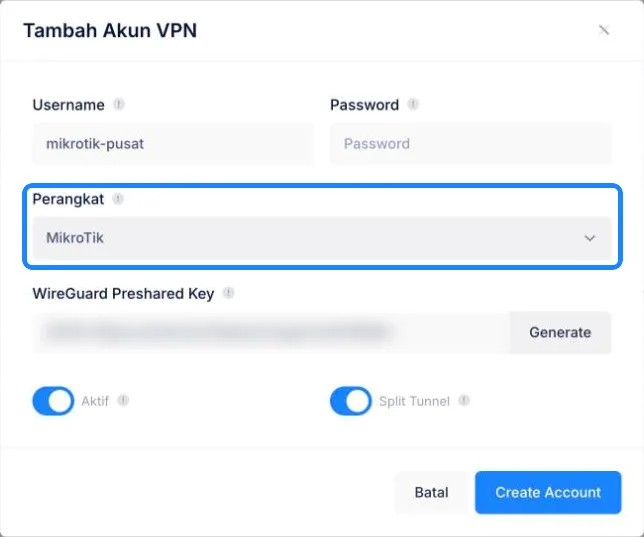
Isi Username (misal mikrotik-pusat) dan Password, lalu ubah Perangkat menjadi MikroTik. Biarkan Aktif dan Split Tunnel menyala agar internet tiap lokasi tetap lewat ISP masing-masing, lalu klik Create Account.
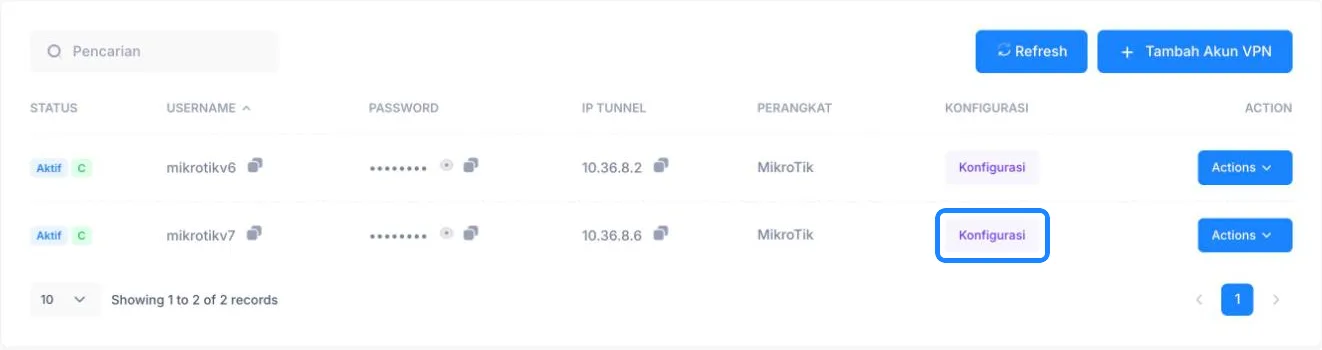
Ulangi untuk MikroTik lokasi kedua dengan username lain, misal mikrotik-cabang. Sekarang ada dua akun VPN dengan Perangkat MikroTik.
Sudah punya akun dengan Perangkat lain?
Akun lama (misal Perangkat Windows) bisa dipakai. Klik Actions lalu Edit, ubah Perangkat menjadi MikroTik, lalu klik Simpan.
Salin script dari tombol Konfigurasi
Klik tombol Konfigurasi pada akun MikroTik pertama.
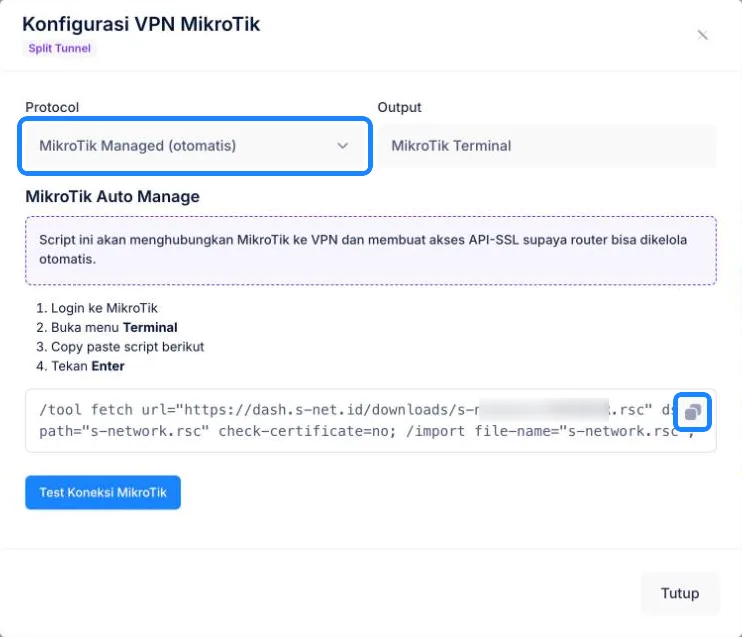
Untuk perangkat MikroTik, kolom Protocol otomatis terisi MikroTik Managed (otomatis). Biarkan pilihan ini: script-nya menghubungkan MikroTik ke VPN sekaligus membuka akses API-SSL supaya router bisa dikelola dashboard, yang dibutuhkan fitur Site to Site. Klik ikon Copy di sebelah kanan script.
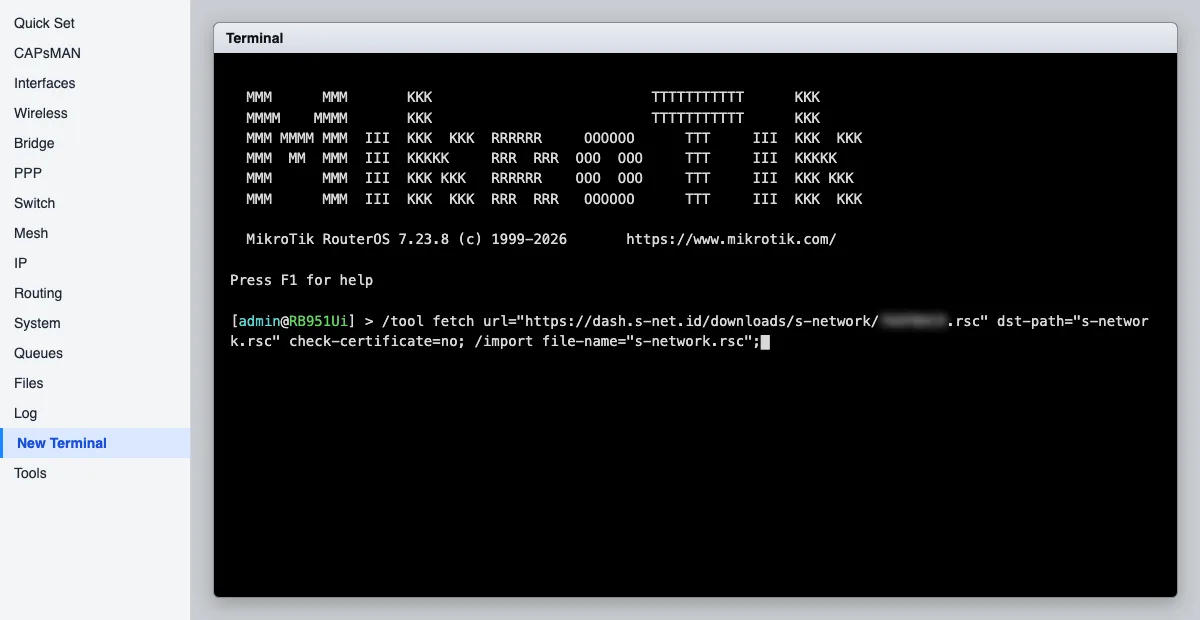
Jalankan script di Terminal MikroTik
Buka MikroTik dengan Winbox, klik New Terminal, klik kanan lalu pilih Paste, kemudian tekan Enter. Tunggu sampai script selesai berjalan.
Tes koneksi, lalu ulangi untuk MikroTik kedua
Kembali ke dashboard dan buka lagi Konfigurasi akun tersebut, lalu klik Test Koneksi MikroTik. Jika muncul Terhubung beserta nama router, versi RouterOS dan board, MikroTik sudah terhubung. Di tab Akun VPN, akun tersebut juga akan bertanda C (Connected).
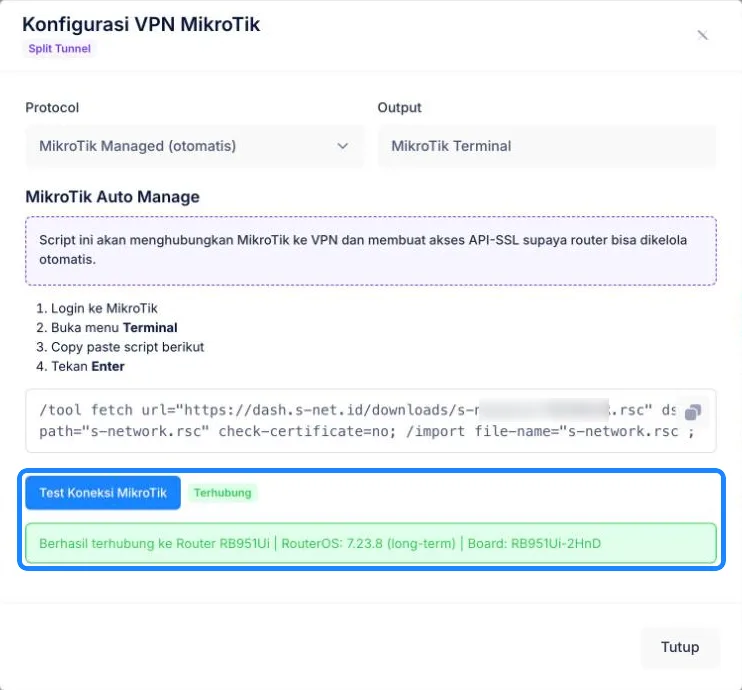
Ulangi langkah 2–4 untuk akun VPN dan MikroTik di lokasi kedua.
Buka tab Akun VPN
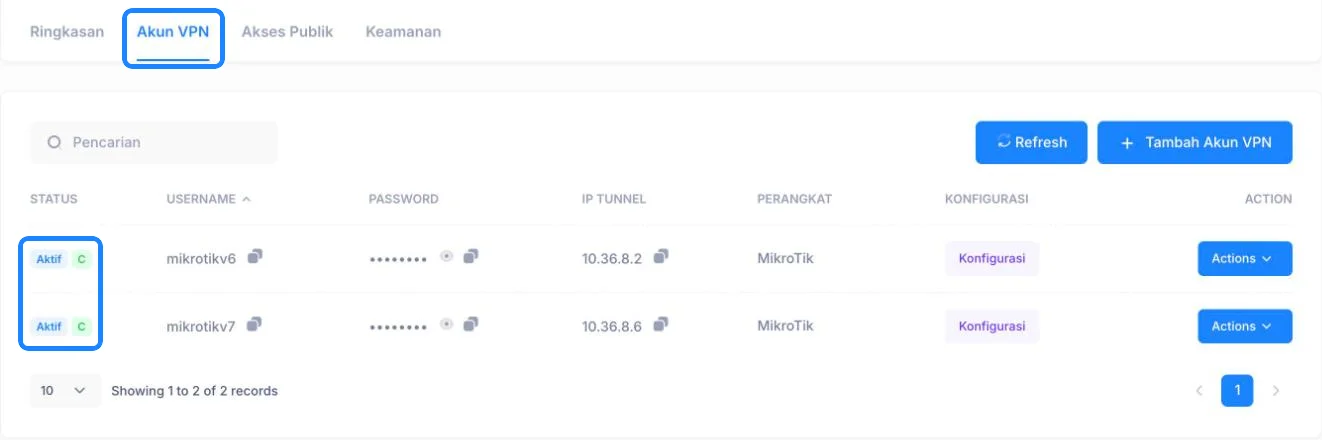
Masuk ke dashboard S-Network, pilih menu IP Public Static, klik nama layanan, lalu buka tab Akun VPN. Pastikan kedua akun MikroTik berstatus Aktif dan bertanda C (Connected), artinya MikroTik sedang terhubung ke VPN.
Buka menu Site to Site
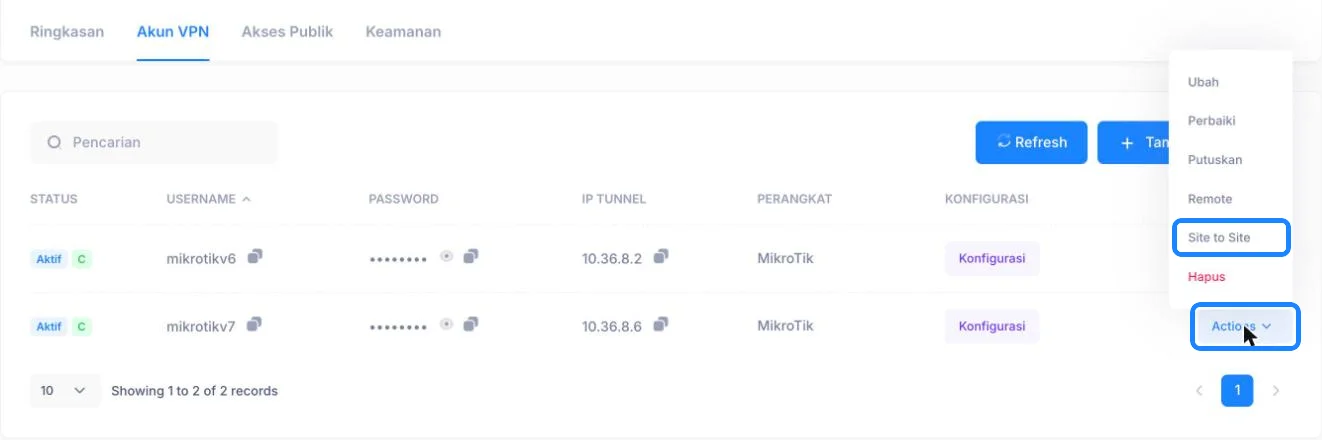
Pada salah satu akun MikroTik, klik Actions lalu Site to Site.
Pilih MikroTik tujuan dan mode EoIP
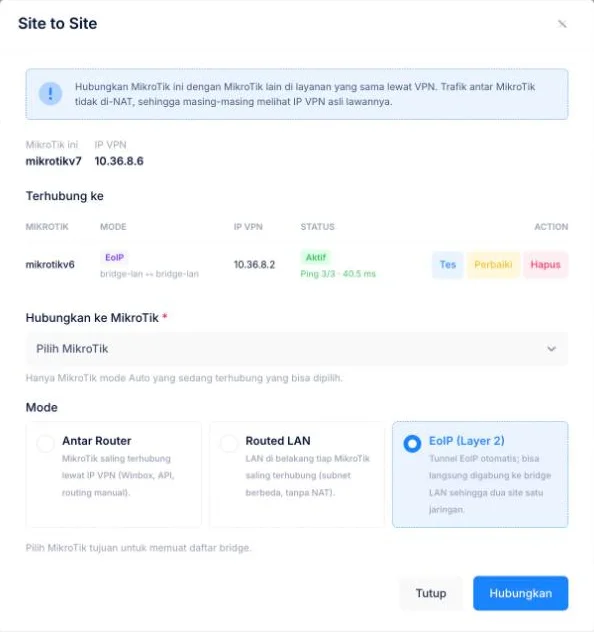
Di kolom Hubungkan ke MikroTik, pilih MikroTik di lokasi lain, lalu pilih mode EoIP (Layer 2). Dashboard otomatis membaca daftar bridge di kedua MikroTik.
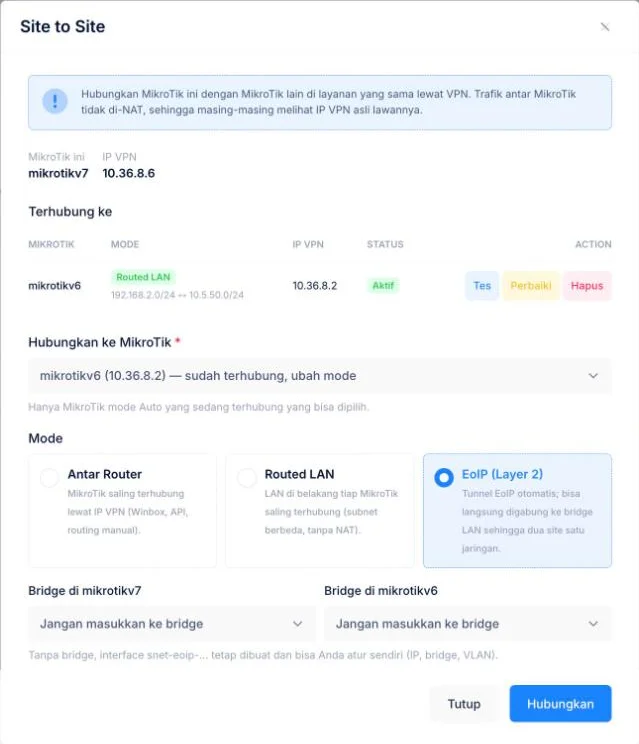
Untuk tes pertama, biarkan pilihan Jangan masukkan ke bridge. Tunnel tetap dibuat dan bisa dicek sebelum LAN digabung.
Klik Hubungkan
Klik Hubungkan dan tunggu sekitar 10–20 detik. Dashboard menyiapkan jalur VPN antar MikroTik, mengetes ping, lalu membuat interface EoIP di kedua router.
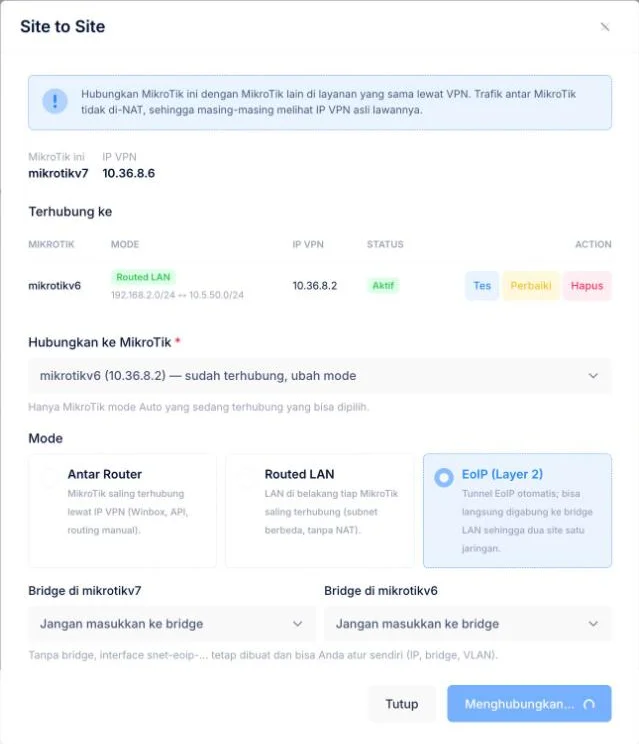
Pastikan link aktif
Link tampil di bagian Terhubung ke dengan mode EoIP, status Aktif, dan hasil ping.
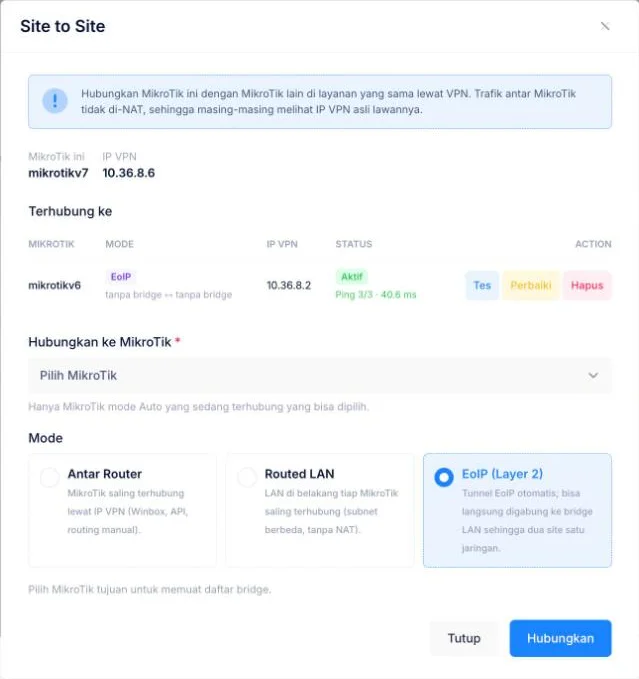
Klik Tes kapan saja untuk mengecek ping dan memastikan status EoIP running.
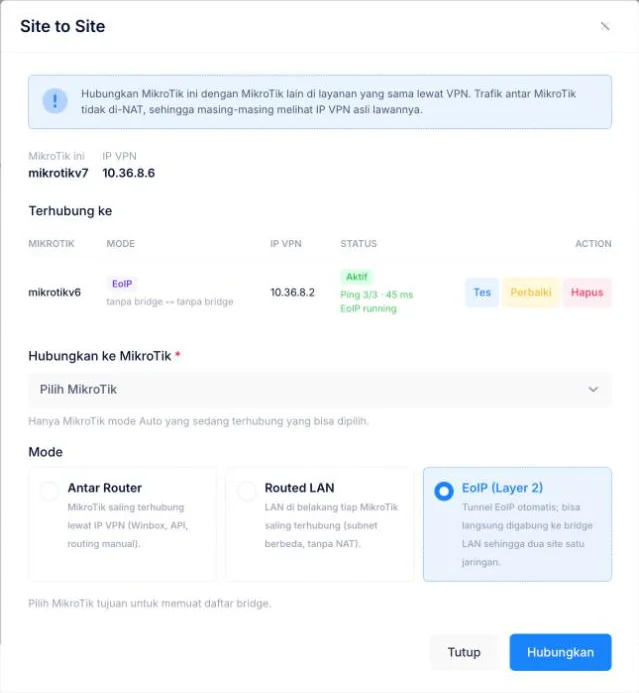
Gabungkan LAN kedua lokasi lewat bridge
Buka lagi Site to Site, pilih MikroTik yang sama (tertulis sudah terhubung, ubah mode), tetap di mode EoIP, lalu pilih bridge LAN di masing-masing MikroTik (misal bridge-lan). Biarkan Blok DHCP lewat EoIP tercentang, lalu klik Hubungkan.
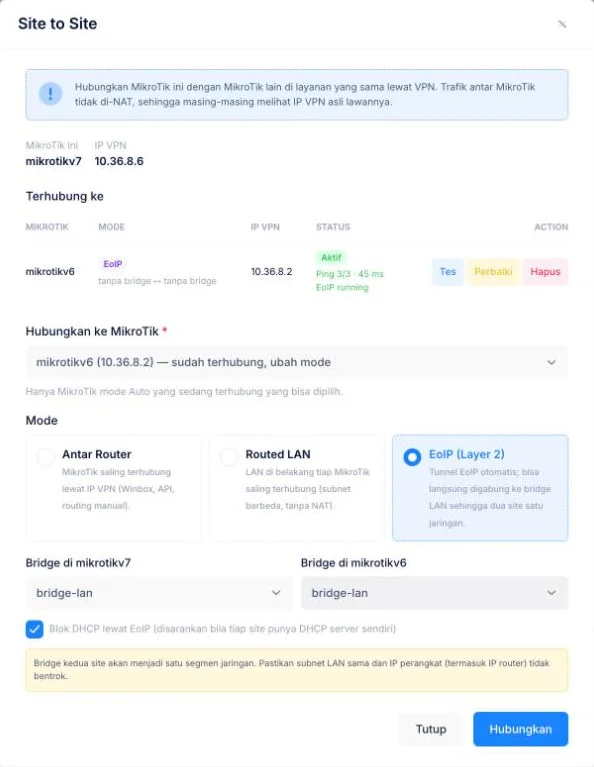
Mode link berubah menjadi bridge-lan ↔ bridge-lan. Sekarang perangkat di kedua lokasi berada di satu segmen jaringan.
Yang Dibuat Otomatis di MikroTik
| Item | Keterangan |
|---|---|
Interface snet-eoip-<nama MikroTik lawan> | Tunnel EoIP ke IP VPN lawan, tunnel-id sama di kedua sisi, MTU 1500, clamp TCP MSS aktif |
| Port bridge | Hanya bila Anda memilih bridge |
| 4 filter bridge DHCP | Memblok DHCP (UDP 67–68) lewat EoIP di chain forward, input dan output, supaya DHCP server tiap lokasi tidak saling memberi IP |
Semua item diberi comment S-Network eoip … sehingga mudah dikenali di Winbox. Paket 1500 byte tetap lewat (dipecah di dalam VPN), jadi MTU bridge LAN tidak perlu diubah.
Tips Agar Penggabungan LAN Aman
Pastikan IP tidak bentrok
Bedakan IP router (misal 192.168.10.1 dan 192.168.10.2) dan bagi range DHCP, misalnya .100–.149 di lokasi A dan .150–.199 di lokasi B.
Biarkan DHCP diblok
Dengan Blok DHCP lewat EoIP, perangkat di tiap lokasi tetap mendapat IP dari router lokalnya sendiri.
Gabungkan seperlunya
EoIP membawa broadcast antar lokasi. Untuk jaringan besar atau hotspot, mode Routed LAN biasanya lebih efisien.
EoIP Tidak Jalan? Cek Bagian Ini
| Gejala | Solusi |
|---|---|
| MikroTik tidak bisa dipilih | Hanya MikroTik mode MikroTik Managed yang sedang terhubung (bertanda C di tab Akun VPN) yang bisa dipilih. Jalankan ulang script dari tombol Konfigurasi. |
| Ping antar MikroTik gagal | Pastikan firewall input di MikroTik tujuan tidak memblok ICMP dari IP VPN lawan, lalu klik Perbaiki. |
| EoIP belum running | Klik Tes. Bila tetap belum running, klik Perbaiki agar interface EoIP dipasang ulang. |
| Perangkat dapat IP dari lokasi lain | Pastikan Blok DHCP lewat EoIP dicentang, lalu Hubungkan ulang. |
| Bridge tidak muncul di pilihan | Buat bridge LAN terlebih dahulu di Winbox, lalu buka ulang Site to Site. |
Pertanyaan yang Sering Diajukan
Apakah perlu IP publik dari ISP di salah satu lokasi?
Tidak. Kedua MikroTik cukup terhubung ke VPN S-Network; tunnel EoIP berjalan di dalam VPN.
Apakah trafik antar lokasi lewat internet terbuka?
Tidak. EoIP berjalan di antara IP VPN kedua MikroTik, di dalam tunnel VPN ke server S-Network.
Apakah bisa dipakai di RouterOS v6 dan v7?
Bisa. Fitur ini sudah diuji di RouterOS 6.49 dan 7.23.
Bagaimana menghapus EoIP?
Klik Hapus pada link di modal Site to Site. Interface EoIP, port bridge dan filter DHCP di kedua MikroTik ikut dihapus.
Bisa pindah ke mode lain tanpa hapus?
Bisa. Pilih MikroTik yang sama, pilih mode Antar Router atau Routed LAN, lalu klik Hubungkan. EoIP lama dibersihkan otomatis.
Panduan Terkait
- EoIP untuk layanan IP Public Full Port
- Site to Site untuk layanan IP Public Full Port
- Site to Site Antar Router: hubungkan dua MikroTik lewat IP VPN
- Site to Site Routed LAN: hubungkan LAN dua kantor tanpa NAT
- Cara Remote Modem / ONT via MikroTik Menggunakan IP Public Static
- Cara mengamankan MikroTik dari akses luar
Satukan Jaringan Kantor Pusat dan Cabang Tanpa IP Publik dari ISP
Cukup dua MikroTik dan IP Public Static S-Network. Tunnel EoIP, bridge dan filter DHCP dibuat otomatis dari dashboard.